Sophos は2026年10月28日、サポート終了済みの Sophos UTM に、遠隔から管理者権限のコードを実行されうる脆弱性を公表しました。対応が続くのはライセンスが有効な顧客だけで、12月31日が上限です。保守切れの機器の持ち主が今週決めることは、機器一覧・パッチの担当・入れ替えの期限の3つです。
今週の確認票 2026年11月9日 朝 確認
機器を自分で直す必要はありません。保守会社・リース会社に3つを文書で聞き、返事を台帳(機器の一覧表)に残すのが仕事です。
① 保守切れの機器 聞く相手:保守会社・リース会社
入口の機器の型番と版/メーカーのサポート終了日とライセンスの有効期限/メールプロキシ(メールの中継検査)のスキャンを使っているか
② パッチの担当 聞く相手:保守会社
メーカーの手順(手作業)でパッチ(修正プログラム)を当てられるか/誰がいつ当てるか/当てた記録
③ 入れ替えの期限 聞く相手:保守会社・社内の経営者
後継の機器と見積もり/切り替え日(12月31日か、ライセンスの有効期限の早い方まで)/それまでの守り方
Sophos UTM:サポートと脆弱性の日程
Sophos UTM について、時間の順に5段。2023年6月30日=新規販売の終了。2025年6月30日=1年・1か月の更新の最終発注。2026年6月30日=サポート終了。2026年10月28日=脆弱性の公表で、パッチは手作業。2026年12月31日=有効なライセンスのある顧客への対応も終わる予定。下の帯に「サポートが終わると、直す手間は使う側に移る」と書いた図
Sophos UTM:サポートと脆弱性の日程
2023年6月30日
新規の販売が終わる
2025年6月30日
1年・1か月の更新の最終発注
2026年6月30日
サポート終了
2026年10月28日
脆弱性公表・パッチは手作業
2026年12月31日
ライセンス有効でも
サポート終了(予定)
サポートが終わると
直す手間は使う側に移る
AI Lab OISHI
拡大して見る 図1 Sophos UTM の販売終了から、10月28日の脆弱性公表、12月31日までの流れ(Sophos の公開日程をもとに当社が整理)
目次
何が公表されたか 3つの確認 直すか入れ替えるか 最初にやる3つ よくある質問 送れる依頼文
Sophos UTM の脆弱性(CVE-2026-118633)は、何が問題で、誰が対象か?
Sophos UTM は、ファイアウォールやメールの検査などを一つの箱にまとめた、事務所の入口の機器(UTM)です。要するに、外から機器を乗っ取られうる脆弱性です。Sophos の勧告 は、メールプロキシ(メールを中継して検査する機能)のスキャンを有効にしている場合に、認証のない遠隔の攻撃者が「数分間、攻撃を繰り返す」ことで、管理者権限(root)で任意のコードを実行できる、と書いています。
CVE(脆弱性の共通番号)は CVE-2026-118633 です。深刻度の点数(CVSS)は、CVE の記録で 3.1 版が8.1(高)、4.0 版が9.2(Critical)で、勧告の重要度の表示も Critical です。勧告の回避策は「なし」です。
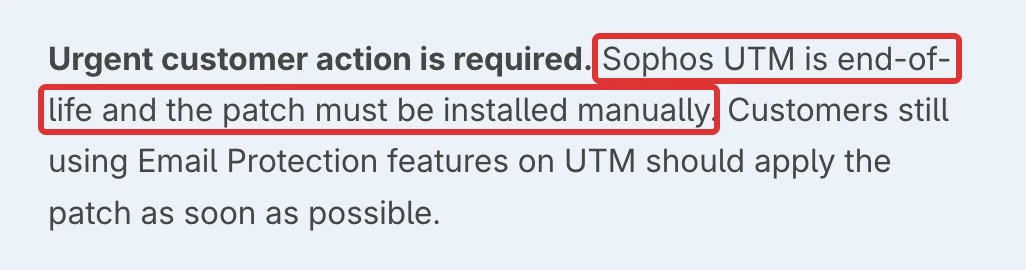
対象は Sophos UTM の全版で、すでに EOL(End of Life=メーカーが保守を終える日)を過ぎています。勧告は「Sophos UTM is end-of-life and the patch must be installed manually」と書いています。言い換えると、自動更新は来ず、メーカーの手順(KBA-000049692)で手作業のパッチを当てる必要があります。JPCERT/CC の11月5日号の週次レポート も、同じ内容を載せています。
Sophos の勧告の一節。赤枠の行に、UTM はサポートが終了しており、パッチは手作業で入れる必要がある、と書かれている。出所: Sophos「Resolved Pre-Auth RCE Vulnerability in Sophos UTM (CVE-2026-118633)」 (2026年11月9日 確認)
項目
中小企業の言葉にすると
勧告・資料の記述
対象(①)
入口の機器が UTM なら、メーカー名と型番を保守会社に聞く
Sophos UTM の全版(CVE の記録は版 9.724 以下)
条件(①)
メールプロキシのスキャンを使っているかを聞く。使っていれば急ぐ
メールプロキシをスキャン有効で使っている場合
直し方(②)
保守会社が手順書どおりに当てる。当てた日と版の記録をもらう
手作業のパッチ(KBA-000049692)。回避策は「なし」
その先(③)
パッチは当面のつなぎ。入れ替えの日を決める
サポート中の Sophos Firewall への移行を勧める
勧告は、攻撃が成り立つ条件をメールプロキシのスキャンを有効にしている場合としており、被害の記述はありません。ただ、サポートが終わった入口の機器は、次に見つかる穴にも更新が来ません。たとえるなら、製造が終わった車の部品の取り寄せと同じで、今回は部品が出ても、次は出る保証がありません。
3つの確認:誰に、何を聞くか?
いわば車検の前の点検表のようなもので、答えを集めて書き留めるまでが今週の仕事です。
①
保守切れの機器:何が、いつ終わっているか
Sophos の公開日程では、UTM の新規販売は2023年6月30日に終わり、サポート終了は2026年6月30日です。更新は、サポート終了日を超えて延ばせないとされています。入口の機器は、いわば事務所の玄関の鍵のようなもので、リース会社が入れて、会社が型番を知らないこともあります。
11月5日の国家サイバー統括室の文書 は、事案の原因として「サポートが終了しているソフトウェアや既知の脆弱性が未対策のソフトウェアの継続使用」を挙げ、サポート終了ソフトの使い続けを含む注意喚起の記事 でも同じ点を整理しました。パソコンの場合は、Windows 10 のサポート終了と延長更新の記事 に決め方があります。
聞く相手
保守会社・リース会社
聞き方
事務所と店舗の入口の機器(UTM・ルーター・VPN装置)の型番と版、メーカーのサポート終了日、ライセンスの有効期限、メールプロキシのスキャンを使っているかを教えてください 返事で決める
サポート終了日が過ぎている機器を一覧にし、②と③の対象にする。ライセンスが有効でも Sophos の対応は12月31日が上限で、有効期限が先に来ればその日まで。切れていれば、Sophos の対応は受けられない可能性が高いので、入れ替えを急ぐ
②
パッチの担当:手作業を誰がいつ当てるか
サポートが終わった機器のパッチは、自動で届きません。勧告は、メーカーの記事(KBA-000049692)にある手順で当てるよう書いています。10月の脆弱性の全体像は、当社の脆弱性まとめ にあります。
聞く相手
保守会社
聞き方
メーカーの手順でパッチを当てられるか、いつまでに誰が当てるか、当てた日と版の記録をいただけるかを教えてください 返事で決める
当てる日を決める。当てられない場合は、入口の機器を入れ替えるまでの守り方を相談する
相談の現場から
入口の機器を保守会社やリース会社に任せきりで、型番もサポート終了日も社内に残っていない会社があると見ています。UTM を入れていると安心しがちな機器ほど、更新の止まったまま何年も動いている恐れがあります。機器の一覧表(台帳)が無いこと自体が、今週のいちばん大きな発見になるかもしれません。この記事を書くにあたり当社は、米国 CISA の悪用が確認された脆弱性の一覧(11月6日版)を全1,769件から今回の CVE 番号を検索して、載っていないことを確かめました。載っていないことは安全の証明ではないため、期限は決めておく、というのが当社の見方です。
③
入れ替えの期限:後継の機器と切り替えの日
Sophos はパートナー向けの案内で、有効なライセンスのある顧客への対応は、ライセンスの有効期限にかかわらず12月31日が上限で、以降はサポートを提供できないと書き、7月1日以降は商品コード(SKU)が無効になり、更新の注文を処理できなくなるとも書いています。6月30日がサポート終了日、12月31日が有効なライセンスのある顧客への対応の上限、と読み分けます。勧告は、サポート中の Sophos Firewall への移行を勧めています。入れ替えの費用は、機器の購入か月額のサービスかで違うため、見積もりを取って比べます。被害に遭ったときの支援は、サイバー緊急対策パッケージの記事 で整理しています。
聞く相手
保守会社・社内の経営者
聞き方
後継の機器とその見積もり、切り替えの候補日、切り替えまでの間の守り方を教えてください 返事で決める
切り替えの日は、12月31日と、ライセンスの有効期限の早い方より前に置く。予算を決め、決算や補助金の予定と合わせる
サポート終了の機器は、直すか、入れ替えるか?
パッチと入れ替えは、どちらか一方ではありません。パッチは今回の穴をふさぐ手当てで、入れ替えは次の穴に備える手当てです。図2に、2つの違いをまとめました。
サポート終了の機器:パッチと入れ替え
左にパッチ(手作業で当てる、今回の穴だけ、入れ替えより早い、次の穴は保証なし)、右に入れ替え(サポート中の機器、次の穴も直る、費用と日数がかかる、切り替えの日を決める)。下の帯に「今週はパッチ、期限を決めて入れ替え」と書いた図
サポート終了の機器:パッチと入れ替え
パッチを当てる
手作業で当てる
今回の穴だけ
入れ替えより早い
次の穴は保証なし
今週のうちに
入れ替える
サポート中の機器
次の穴も直る
費用と日数がかかる
切り替えの日を決める
期限を決めて
今週はパッチ、期限を決めて入れ替え
AI Lab OISHI
拡大して見る 図2 パッチと入れ替えは二者択一ではなく、今週はパッチ、期限を決めて入れ替える(当社の整理)
中小企業にとっての意味は2つです。入口の機器は、保守会社に任せていても、サポート終了日を知っているのは会社の側でなければならないこと、そして、パッチを当てた記録と入れ替えの日の2つが揃って初めて「対応した」と言えることです。被害に遭ったときの事前の決めごとは、当社のランサムウェア対策の決めごとの記事 にまとめています。
最初にやる3つ
今週、保守会社かリース会社に下の依頼文を送り、入口の機器の型番・サポート終了日・ライセンスの有効期限・メールプロキシのスキャンの有無を聞く。保守会社がいない場合は、購入先や設置した業者の控え、機器本体の表示などで型番を確かめ、Sophos の勧告 で対象かを調べる。
返事が来たら、サポートが終わった機器にはパッチを当てる日を決め、当てた記録をもらう。
入れ替えの見積もりを取り、切り替えの日と予算を決めて、台帳に書く。
確認できなかったこと
公的機関とメーカーの資料で確認できなかった点です。「書かれていない」ことは、「ない」ことではありません。
この脆弱性で実際に被害に遭った例は、Sophos の勧告にも JPCERT/CC の週次レポートにも書かれていません。
国内で Sophos UTM を使っている会社の数は、どの資料にも書かれていません。
攻撃に必要な時間の詳細は、Sophos の勧告に「数分間」以上には書かれていません。
よくある質問
Sophos UTM を使っていなければ、この記事は関係ありませんか。
この脆弱性の対象は Sophos UTM だけです。ただ、サポートが終わった機器やソフトを使い続ける問題は、ほかの製品にも当てはまります。11月5日の国家サイバー統括室の文書も、サポートが終了したソフトの継続使用を原因の一つに挙げています。
メールプロキシのスキャンを使っていなければ、安全ですか。
条件から外れても、安全とは言い切れません。Sophos の勧告は、攻撃が成り立つ条件を「メールプロキシをスキャン有効で使っている場合」としています。設定の確認は保守会社に頼み、勧告の回避策は「なし」である点も踏まえて、入れ替えの期限は決めます。
Sophos UTM のサポート終了は、いつですか。
サポート終了日は2026年6月30日です。ライセンスが有効な顧客への対応は、ライセンスの有効期限にかかわらず12月31日が上限で、それを過ぎるとサポートは提供されません。更新は、サポート終了日を超えて延ばせないとされています。
実際に攻撃されていますか。
Sophos の勧告は、攻撃の有無を書いていません。米国 CISA の悪用が確認された脆弱性の一覧(11月6日版)にも、この脆弱性は載っていません。ただし、載っていないことは安全の証明ではありません。
手作業のパッチを当てれば、使い続けてよいですか。
パッチは今回の穴をふさぎますが、サポートが終わった機器には、次に見つかる穴を直す更新が来る保証はありません。パッチは入れ替えまでのつなぎと考え、入れ替えの期限を決めます。
そのまま送れる依頼文
社名と宛名を足せば、そのまま送れます。
件名:入口の機器のサポート状況の確認のお願い(Sophos UTM の脆弱性) 写して使う文面
〇〇株式会社 〇〇様

いつもお世話になっております。
10月28日に Sophos UTM の脆弱性が公表され、UTM はすでにサポートが終了していると知りました。次の3点を文書でお知らせください。

1. 事務所・店舗の入口の機器(UTM・ルーター・VPN装置)の型番と版、メーカーのサポート終了日、ライセンスの有効期限、メールプロキシ(メールを中継して検査する機能)のスキャンの使用の有無
2. サポートが終わった機器への、メーカーの手順(KBA-000049692)でのパッチの適用予定日と担当、適用後の記録
3. 後継の機器の見積もり、切り替えの候補日、それまでの守り方

ご返事をいただいたら、パッチと入れ替えの時期をご相談させてください。
来週中にご返事をいただけると助かります。よろしくお願いいたします。

(会社名・氏名)
経緯(参考):UTM のサポートと脆弱性の日程
2026年6月30日 Sophos UTM のサポートが終了した(2023年・2025年の日程は図1) 2026年10月28日 Sophos が勧告 sophos-sa-20261028-utm-rce を公表し、CVE-2026-118633 が登録された 2026年11月5日 JPCERT/CC が週次レポートで、Sophos UTM の脆弱性と手作業のパッチを案内した 2026年11月6日 米国 CISA の悪用が確認された脆弱性の一覧(この日の版)に、この脆弱性は載っていなかった 2026年12月31日 (予定)Sophos がパートナー向けの案内で、有効なライセンスのある顧客への対応を終える日としている
出典と確認日
すべて 2026年11月9日 朝に確認。
AI導入の「うちの場合はどうなのか」を、30分でお答えします
初回のご相談は無料です。現在の業務、使っているツール、時間がかかっている作業を伺い、着手しやすい候補を整理してお伝えします。AIの知識は不要です。「今回は見送る」というご判断も、もちろん尊重いたします。相談だけで終わっても、その後の営業のご連絡はしません。
お電話でも受け付けています:050-1725-6858 (横浜市・川崎市は訪問、オンラインで全国対応)
 AI Lab OISHI