国家サイバー統括室の注意喚起:先に結論と確認日時
内閣官房の国家サイバー統括室は2026年11月5日、ウェブサイトやアプリで個人情報を扱う事業者に、基本的な対策の徹底を求める13ページの文書を公表しました。中小企業が今週やることは、外から見えるもの・委託先の入口・持っているデータの3つの確認です。
文書は8項目です。中小企業向けに縮めると、「外から見えるもの」「委託先の入口」「持っているデータ」の3つの確認になります。
自社で直す必要はありません。制作会社・保守会社に3つを文書で聞き、返事を台帳に残すことが仕事です。
10月9日の文書と違うのは、AIを使った攻撃への備え、設計段階の対策、APIの守り方、委託先の接続経路への多要素認証の4点です。
件数や被害額は、文書に書かれていません。
13ページ
11月5日の文書の長さ(国家サイバー統括室の PDF)
8項目
運用・管理 3、設計・開発 3、サプライチェーン 2 の対策
27日
前回 10月9日の文書から、今回の公表まで
3つ
中小企業が今週確かめること(当社の整理)
国家サイバー統括室の文書 (PDF)、総務省の掲載ページ 、JPCERT/CC(日本のセキュリティの調整機関)と IPA(情報処理推進機構)の注意喚起を、2026年11月7日 14時時点 で読み直しました。状況は変わります。最新は各機関のページで確かめてください。
目次
時系列:政府の注意喚起は1か月でどう変わったか 11月5日の文書は、10月9日と何が違うか 中小企業は、何を確かめるか AIの悪用で、何が変わったか 最初にやる3つ 確認できなかったこと よくある質問 当社の見方 まとめ
時系列:政府の注意喚起は1か月でどう変わったか?
10月上旬から公的機関の注意喚起が続いています。日付で並べると、「まず全体に」から「ウェブサイトとアプリに絞って」へ、そして「AI を使った攻撃」が足されていく流れが見えます。
2026年10月7日 個人情報保護委員会が「大規模な漏えい等事案を踏まえた対応について(注意喚起)」を公表。不要になった個人データの消去などを求めた 2026年10月8日 JPCERT/CC が国内組織の不正アクセスについて注意喚起。既知の脆弱性のスキャンや、アプリの解析から API を狙う手口を挙げた 2026年10月9日 国家サイバー統括室が4ページの文書「不正アクセスによる漏えい等の事案を踏まえた対応について」を公表。IPA と総務省も同日に注意喚起 2026年10月13日 NICT(情報通信研究機構)が「アプリ解析からのサーバ攻撃」(A2B 攻撃)を注意喚起。総務省が同日に転載 2026年10月23日 JPCERT/CC が注意喚起を更新し、AI を用いた侵入テストの基盤を悪用する手口(ケースE)を追加 2026年11月5日 国家サイバー統括室が13ページの文書「個人情報の漏えい等につながる不正アクセスへの対策について」を公表。副題は「ウェブサイトやモバイルアプリに関する基本的な対策の徹底」 2026年11月6日 総務省が所管の事業者と関係団体に同じ内容を注意喚起
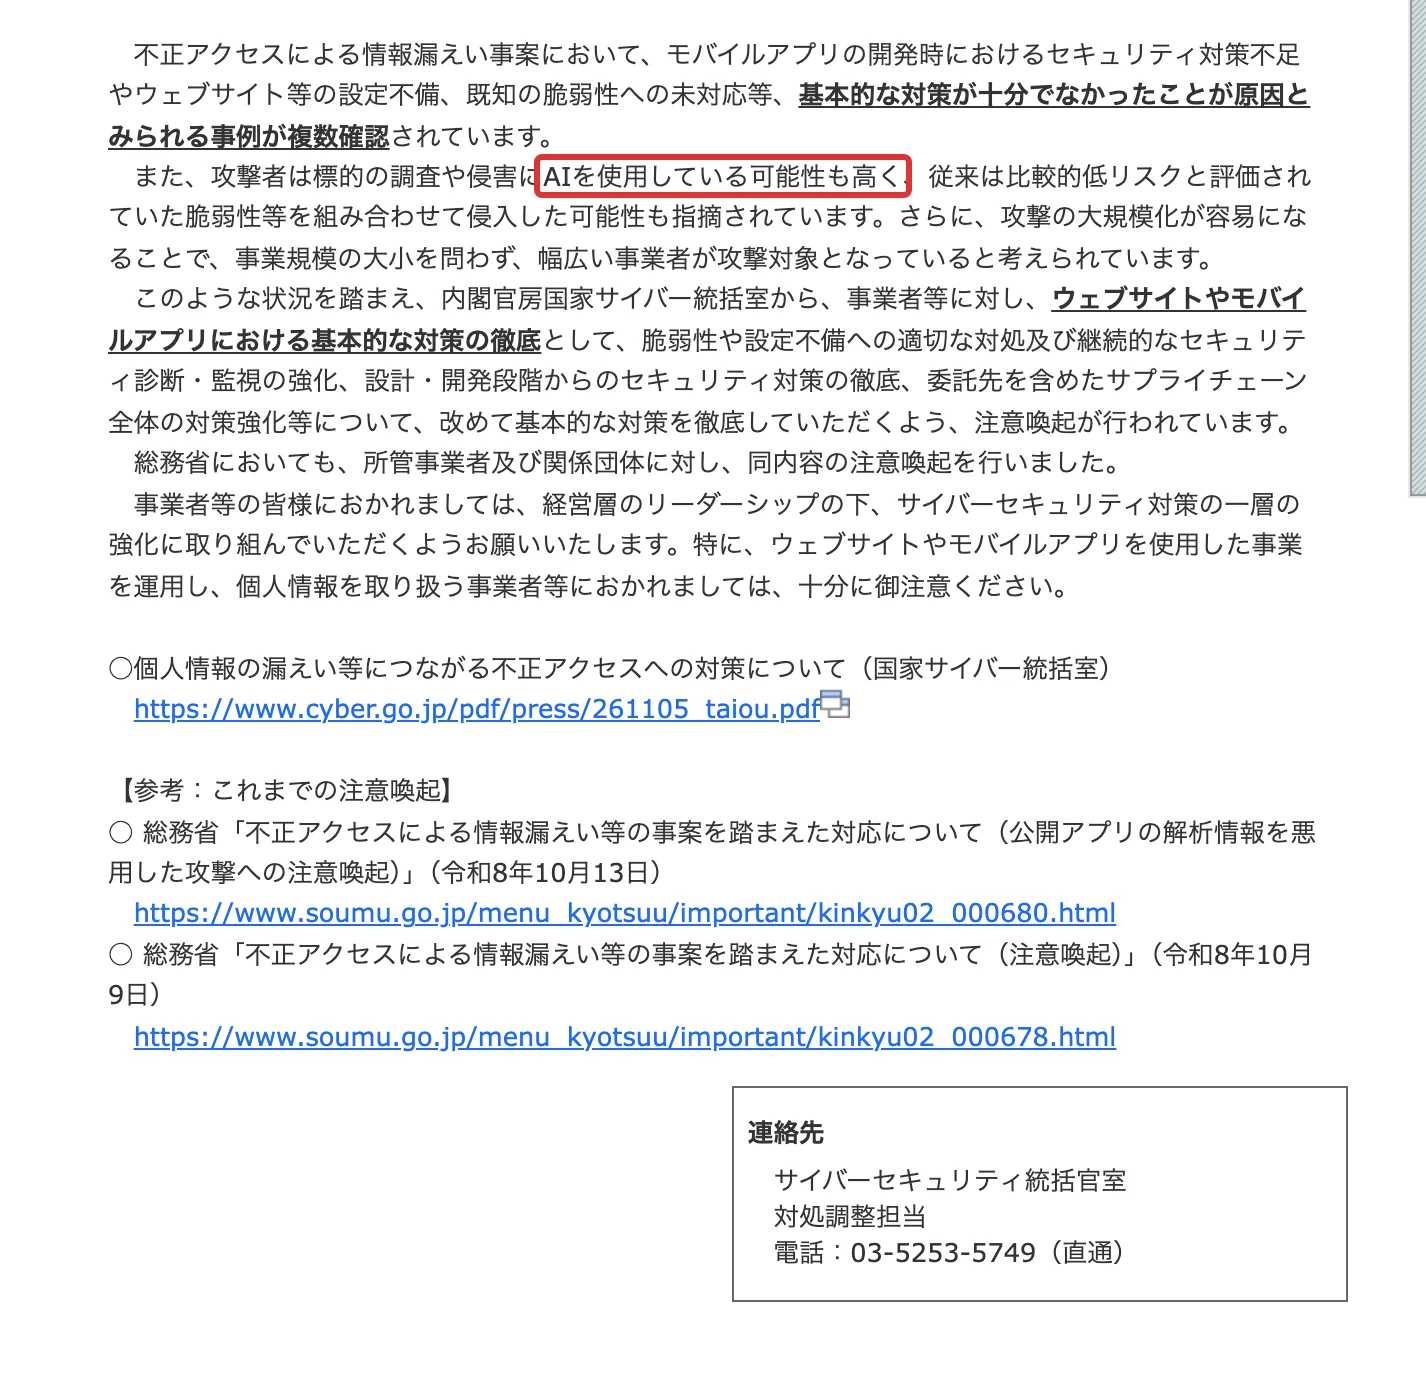
総務省が11月6日に掲載した事業者向け注意喚起の一節。赤枠の行に、攻撃者は標的の調査や侵害に AI を使用している可能性も高い、と書かれている。出所: 総務省「個人情報の漏えい等につながる不正アクセスへの対策について(事業者向け注意喚起)」 (2026年11月7日 確認)
11月5日の文書は、10月9日と何が違うか?
政府の8項目を、中小企業の3つの確認に縮める
左に国家サイバー統括室の文書の3分野8項目(運用・管理3、設計・開発3は次に作るとき、サプライチェーン2)、右に当社が縮めた3つの確認(外から見えるもの、委託先の入口、持っているデータ)。中央の1本の矢印「縮める」で、8項目全体を3つにまとめたことを示し、下の帯に「自社で直すのではなく、制作会社・保守会社に3つを聞く」と書いた図
政府の8項目 → 中小企業の3つの確認
11月5日の文書(3分野・8項目)
当社の整理(3つ)
運用・管理 3項目
資産の把握と脆弱性の解消
公開面の棚卸しと最小化
AI も使った診断と監視
設計・開発 3項目
設計段階からの安全
API の守りの強化
公開前の脆弱性診断
=次に作るときの話
サプライチェーン 2項目
委託先の統制と接続経路
OSS・外部部品の管理
縮める
① 外から見えるもの
管理画面・古いソフト
② 委託先の入口
接続の多要素認証・契約
③ 持っているデータ
古い分を消す・ログを残す
自社で直さない。制作会社・保守会社に3つを聞く
AI Lab OISHI
拡大して見る
10月9日の文書は、大量の個人情報や機微な情報を扱う事業者向けの4ページでした。11月5日の文書は、ウェブサイトやモバイルアプリで個人情報を扱う事業者向けの13ページで、対策は3分野8項目です。設計・開発の3項目は次に作るときの話です。今週効く運用・管理の3項目とサプライチェーンの2項目を、当社は上の図の右側の3つに縮めました。
分野
今週の確認
文書の項目(11月5日)
中小企業の言葉にすると
運用・管理
①
デジタル資産の把握と脆弱性の解消
ソフト(WordPress・PHP・プラグインなど)の版を一覧にして弱点を直す。悪用が確認された脆弱性(米国 CISA の KEV)から先に
運用・管理
①
攻撃対象領域の継続的な棚卸しと最小化
外から届く管理画面・テスト環境・クラウドの共有設定を洗い出し、要らないものは止める
運用・管理
③
AI の活用などによる継続的な脆弱性診断と不審な挙動の監視
定期的な診断とログの監視。AI の診断結果は人が確かめる
設計・開発
次に作るとき
セキュリティ・バイ・デザインの適用
企画・設計の段階で、ログイン・権限・暗号化・ログの取り方を決める
設計・開発
次に作るとき
利用する API のセキュリティ対策の強化
アプリとサーバーの窓口(API)で、誰が何を取れるかをサーバー側で確かめ、回数を制限する
設計・開発
次に作るとき
公開前の脆弱性診断の実施
公開する前に、第三者の診断を受けて直してから出す
サプライチェーン
②
委託先のセキュリティ統制と接続経路の厳格化
制作会社・保守会社が使う VPN やリモートデスクトップに多要素認証。難しければ接続元の制限か作業時だけの接続。使っていないアカウントを消し、契約に事故時の連絡とデータ消去を書く
サプライチェーン
①
OSS や外部ライブラリなどの適切な管理
サイトの部品の版とサポート終了を把握し、重大な弱点の公表時に誰が調べるかを決めておく
文書は対象を「ウェブサイトやモバイルアプリを使用した事業を運用し、個人情報を取り扱っている事業者等」としています。言い換えると、会社案内だけのサイトでも、お問い合わせフォームで名前と連絡先を受け取っていれば読む対象です。
ホームページやアプリを持つ中小企業は、何を確かめるか?
3つとも、自社で直す作業ではなく「聞いて、台帳に書く」作業です。いわば健康診断の問診票のようなもので、答えを集めるまでが今週の仕事です。
① 外から見えるもの:管理画面・古いソフト・テスト環境
文書が原因として挙げるのは、ウェブサイトの設定不備、サポートが終わったソフトや既知の弱点が直っていないソフトの使い続け、不要な管理画面や機能の公開です。インターネットから届く管理画面は、たとえるなら鍵のかかっていない勝手口で、推測しやすいパスワードや総当たりで入られた例が文書に書かれています。例えば WordPress では、更新処理の弱点(CVE-2026-119977)が米国 CISA の「悪用が確認された脆弱性」 に登録され、JPCERT/CC の11月5日号の週次レポート に載っています。版の確かめ方は、当社のPHP の脆弱性の記事 と10月の脆弱性まとめ にあります。
② 委託先の入口:作業用の接続に多要素認証があるか
文書は、委託先や保守事業者の環境を足がかりに発注元へ侵入された例を挙げ、委託先が使う VPN やリモートデスクトップなどの接続経路(外からサーバーや管理画面に入る通り道)を洗い出し、多要素認証を適用するよう求めています。多要素認証は、パスワードに加えて確認コードも求める方式です。使われていない委託先のアカウントの棚卸し、契約書に秘密保持・事故時の連絡・契約終了時のデータ消去を書くことも同じ項目です。「委託先の監督」は個人情報保護法第25条の義務で、文書もこの条文を参照しています。
③ 持っているデータ:要らない分を消し、ログを残す
10月の注意喚起は、持っているデータそのものを減らすことを求めました。個人情報保護委員会は不要になった個人データの消去の徹底を、IPA は「不要な情報は持たない」原則での保有データの再点検を、JPCERT/CC は保存期間を過ぎたデータを残さないことを書いています。11月5日の文書は、これにログの集約と監視を足し、不審なログインや大量のデータ取得を見つける体制を求めています。データは、いわば倉庫の在庫のようなもので、持っていなければ盗まれません。
確認
聞く相手
聞き方の例(メール1通)
返事がこうなら次の一手
① 外から見えるもの
制作会社・保守会社
「WordPress・PHP・プラグインの版と最終更新日、管理画面を外に公開しているか、テスト用サイトの有無を教えてください」
サポート終了の版があれば更新日を決める。管理画面が公開なら接続元の制限を頼む
② 委託先の入口
制作会社・保守会社・自社の担当
「管理画面・サーバー・FTP に入れる人と方法の一覧、多要素認証の有無、契約終了で消したアカウントの記録を教えてください」
多要素認証が無ければ期限を決める。契約に事故時の連絡とデータ消去が無ければ追記する
③ 持っているデータ
制作会社・自社の担当
「フォームの送信内容と会員情報の保存場所と年数、消す手順、アクセスログの保存期間を教えてください」
保存期間が無ければ決めて、古い分を消す
AIの悪用で、何が変わったか?
11月5日の文書は、攻撃者が「標的の調査や侵害に AI を使用している可能性も高く」と書いています。従来の診断で「比較的低い」と評価されたリスクでも、複数が組み合わさって侵入の原因になった可能性のある事例があり、攻撃の大規模化で事業規模を問わず標的になる、という見立てです。言い換えると、「低い」の足し算が「高い」になります。
AI を使った攻撃で、小さな不備の足し算が侵入になる
上から、AI で大規模に調査(たくさんのサイトをまとめて調べる)、小さな不備を組み合わせる(古いソフト・公開の管理画面・アプリから見える API)、侵入して個人情報を取る、の3段。下の帯に「一つずつは低リスクでも、足し算で侵入になる」と書いた図
AI で、小さな不備の足し算が侵入になる
1. AI で大規模に調査する
たくさんのサイトを、まとめて自動で調べる
2. 小さな不備を組み合わせる
古いソフト
サポート終了
+
公開の管理画面
弱いパスワード
+
アプリの API
解析で分かる
3. 侵入して、個人情報を取る
一つずつは低リスクでも、足し算で侵入になる
AI Lab OISHI
拡大して見る
この見立てには、10月の調査が先にあります。JPCERT/CC は10月15日のブログ で、攻撃者が AI を使って既知の脆弱性のスキャンや API 経由の攻撃を行っていたことを確認したと書き、10月23日の注意喚起の更新 で、AI を用いた侵入テストの基盤(Cairn、CyberStrikeAI、ARTEX など)を悪用する手口を「ケースE」として追加しました。NICT は10月13日 、公開されたアプリを解析して裏側のサーバーを攻める「A2B 攻撃」を注意喚起し、AI で解析と弱点探索が効率化されると書いています。
中小企業にとっての意味は2つです。「うちは小さいから狙われない」が成り立たないこと、そして守る側も AI を使ってよいが結果は人が確かめることです。文書も、AI の診断結果は人が妥当性を確認すると書いています。
最初にやる3つ
最初にやる3つ(時間の順)
時間の順に3段。今週=制作会社・保守会社にメールを1通送る。返事が来たら=返事を台帳に書き、期限を決める。期限まで=消すデータと残すログを決める。下の帯に、今週は「聞く」まで、返事が来たら「期限」を決める、国家サイバー統括室の文書をもとに当社が整理、と書いた図
最初にやる3つ
今週
制作会社・保守会社にメール1通
返事が来たら
台帳に書き、期限を決める
期限まで
消すデータと残すログを決める
今週は「聞く」まで
返事が来たら「期限」を決める
国家サイバー統括室の文書をもとに当社が整理
AI Lab OISHI
拡大して見る
制作会社・保守会社に、上の表の3つの質問をメール1通で送る。自社でサーバーを持っているなら、自社の担当にも聞く。
返事を台帳(ソフト・入れる人・データの一覧)に書き、サポート終了のソフトと多要素認証の無い入口には期限を決める。
消すデータ(保存期間を過ぎた送信内容・会員情報)と残すログ(何か月分か)を決め、誰がいつ消すかまで書く。
確認できなかったこと
公的機関の資料で確認できなかった点です。「書かれていない」ことは、「ない」ことではありません。
11月5日の文書に、被害の件数・人数・金額は書かれていません。「相次いでいる」の規模は、数字では示されていません。
文書が「基本的な対策が十分でなかった」とする事例の社名は、文書には書かれていません。
JPCERT/CC の注意喚起は、一つの共通するソフトウェアの脆弱性を狙った攻撃とはしていません。「うちは対象外」と言える根拠はありません。
よくある質問
会社案内だけのホームページでも、この注意喚起の対象ですか。
対象です。文書が対象とするのは、ウェブサイトやモバイルアプリで事業を運営し、個人情報を取り扱う事業者で、お問い合わせフォームで名前や連絡先を受け取っていれば該当します。
ホームページは制作会社に任せきりです。自社で何をすればよいですか。
自社で直す必要はなく、聞くことが仕事です。制作会社や保守会社に、ソフトの版、管理画面の公開、作業用の接続の多要素認証の3つを文書で聞き、返事を台帳に残します。
10月9日の注意喚起で対応済みです。11月5日の文書で新しく増えたことはありますか。
10月9日の文書は4ページで、大量の個人情報や機微な情報を扱う事業者向けでした。11月5日の文書は13ページで、ウェブサイトとアプリに絞り、設計・開発段階の対策、API の守り方、委託先の接続経路への多要素認証、AI を使った攻撃への備えが新しく書かれています。
漏えいが起きたら、何から始めますか。
IPA のサイバーセキュリティ相談窓口に連絡し、個人情報保護委員会への速報の期限(3〜5日)を確かめます。詳しくは当社の漏えい報告の記事 と特別相談窓口の記事 にあります。
当社の見方
11月5日の文書で中小企業に効くのは、8項目の中身より「委託先の接続経路に多要素認証」の1行だと見ています。当社が相談を受けた範囲では、横浜・川崎の中小企業のホームページは、制作会社か保守会社が管理画面に入って更新する形がほとんどで、入口の鍵は委託先が持っています。自社の対策を増やすより、その鍵に多要素認証が付いているかをメール1通で聞くほうが、今週できて効きます。
もう1つ、「AI で攻撃が大規模化し、規模を問わず標的になる」という政府の言い方を、当社は額面どおりに受け取っています。「小さい会社は狙われない」が成り立っていたのは、攻撃する側の手間が理由でした。手間が AI で消えるなら、残るのは「入れるかどうか」だけで、会社の規模は関係ありません。
まとめ
最重要 国家サイバー統括室は11月5日、ウェブサイトやアプリで個人情報を扱う事業者に基本的な対策の徹底を求めた。中小企業は外から見えるもの・委託先の入口・持っているデータの3つを今週確かめる 要注意 自社で直すのではなく、制作会社・保守会社に3つを文書で聞き、返事を台帳に残す。多要素認証の無い入口とサポート終了のソフトには期限を決める しくみ 文書は、AI で攻撃が大規模化し、低リスクの不備の組み合わせで侵入される、規模を問わず標的になる、と見ている 限界 件数・人数・金額は文書に無い。「書かれていない」は「ない」ではない 次の一歩 上の表の質問をメール1通で送る。返事が来たら期限を決め、消すデータと残すログを決める
参照元・出典
本記事は 2026年11月7日 14時の確認時点のものです。
AI導入の「うちの場合はどうなのか」を、30分でお答えします
初回のご相談は無料です。現在の業務、使っているツール、時間がかかっている作業を伺い、着手しやすい候補を整理してお伝えします。AIの知識は不要です。「今回は見送る」というご判断も、もちろん尊重いたします。相談だけで終わっても、その後の営業のご連絡はしません。
お電話でも受け付けています:050-1725-6858 (横浜市・川崎市は訪問、オンラインで全国対応)
 AI Lab OISHI